

Глобального отключения интернета 17 ноября не случилось: что известно о сбоях
Слухи о «цифровом апокалипсисе» 17 ноября не подтвердились — всемирного отключения сети не произошло. Тем не менее в последние дни фиксировались сбои отдельных сервисов, а в ряде стран сообщили о киберинцидентах: от вредоносного кода на сайтах крупных компаний до несанкционированного доступа к суперкомпьютеру.
Фото: depositphotos.com
Эти события затронули разные системы и произошли в разное время. Данных о том, что они связаны между собой или с прогнозами о массовом отключении интернета, нет.
16 ноября посетителям сайтов 178 организаций загружался вредоносный JavaScript через платформу Optimizely Web Experimentation. Среди них — Zoom, CNN, BBC, HSBC, Salesforce, Equifax, IKEA и GitLab. Об атаке 17 ноября сообщил ряд СМИ и исследователь Scott Helme из Report URI.
По данным исследователя, он обнаружил 188 заражённых скриптов среди 1 611 проверенных. Код мог подменять адреса криптокошельков, перехватывать данные банковских карт, собирать cookie и делать скриншоты. Для устройств Apple скрипт также пытался загрузить код, нацеленный на уязвимости iOS. При этом доказательств успешного заражения iPhone или iPad пока нет, а общий масштаб возможного ущерба не установлен.
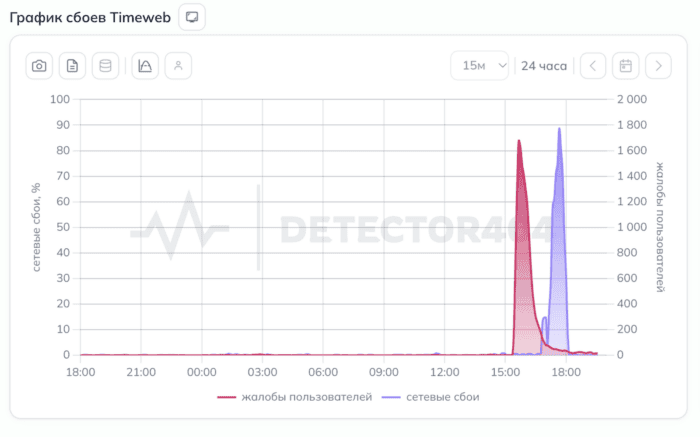
Фото: depositphotos.com
Optimizely подтвердил, что злоумышленник воспользовался уязвимостью в продукте Web Experimentation и добавил вредоносный JavaScript в проекты некоторых клиентов. Компания сообщила, что исправила уязвимость, удалила внедрённый код и усилила защиту. Equifax заявил, что не обнаружил признаков взлома собственных систем; Salesforce отключил скрипты Optimizely на время проверки.
17 ноября неполадки возникли у хостинг-провайдера Timeweb. По данным его страницы статуса, с 13:28 до 14:52 по московскому времени была частично недоступна работа облачных серверов, баз данных, App Platform, балансировщиков нагрузки и Kubernetes. Сбой затронул несколько зон, в том числе в Москве, Санкт-Петербурге, Казахстане, Германии и Нидерландах. Позже компания сообщила, что сетевую проблему устранили.
В списке затронутых зон указана ALA-1 в Казахстане. Это означает, что перебои могли коснуться отдельных клиентов инфраструктуры Timeweb, но не подтверждает общенациональный сбой интернета в стране. На момент проверки GeoCables оценивал работу казахстанских сетей как нормальную; Detector404.kz показывал отдельные жалобы пользователей, но не массовую недоступность основных сервисов.
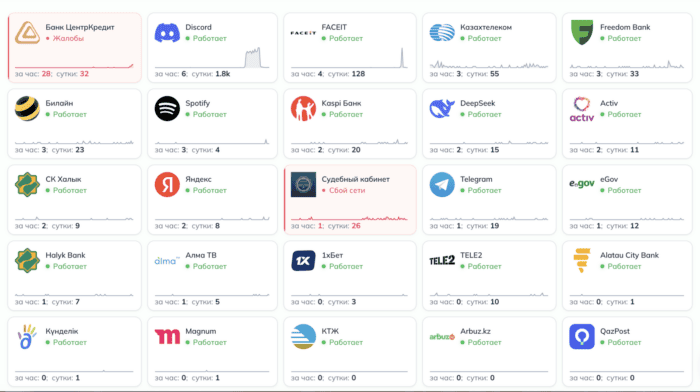
Фото: depositphotos.com
В целом, по последним данным, в Казахстане отмечаются проблемы в работе лишь нескольких сервисов. И лишь в ряде регионов, среди которых Астана, Павлодарская, Акмолинская, Северо-Казахстанская и Восточно-Казахстанская области.
17 ноября японский институт RIKEN сообщил о несанкционированном доступе к операционной сети суперкомпьютера Fugaku. По результатам проверки, внешний нарушитель получил доступ к внутренней сети в период с 10 по 13 ноября через публичную страницу, показывавшую статус работы системы. Fugaku остановили 14 ноября.
По данным RIKEN, могли быть затронуты до 4 597 пользователей Fugaku и связанного с ним суперкомпьютера RIKYU. Среди данных, которые могли попасть к посторонним, — имена, электронные адреса, пользовательские файлы и сохранённые учётные данные для доступа к другим сервисам. Институт также сообщил об изменениях на нескольких внутренних серверах и установке вредоносных программ. При этом конкретных доказательств того, что исследовательские данные вывели за пределы системы, пока нет.
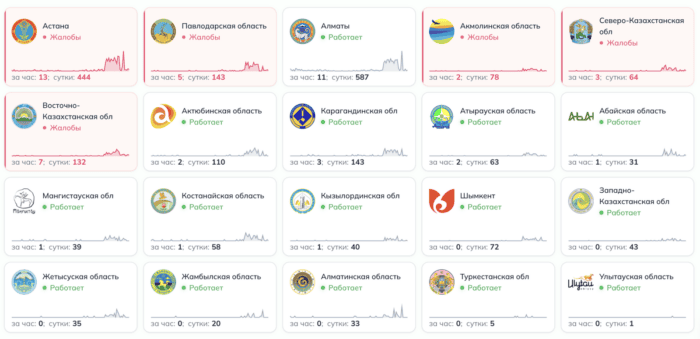
Фото: depositphotos.com
17 ноября на сайте Международной федерации хоккея IIHF на несколько минут появилось изображение российских хоккеистов с посланием о недопуске сборной России к молодёжному чемпионату мира. Вскоре сайт перестал открываться. О произошедшем сообщили шведский телеканал SVT и российские СМИ. Кто стоял за атакой, в публикациях не установлено.
В России 17 ноября пользователи также сообщали о проблемах с Google, DeepSeek, Discord, Twitch и другими сервисами. Отдельно был подтверждён сбой Timeweb. Мониторинги вроде Downdetector и Detector404 собирают обращения пользователей, но число жалоб само по себе не показывает, сколько людей действительно потеряли доступ к сервису.
Слухи о «цифровом апокалипсисе» 17 ноября распространялись в соцсетях с конца октября. В пугающих версиях говорилось о глобальной кибератаке, отключении интернета на три месяца и обнулении банковских счетов. Одна из публикаций, разогнавших слух, появилась в соцсети X 2 ноября: её автор ссылался на якобы подтверждённые данные из даркнета, но сам предупреждал, что информация не проверена. Отдельные рекомендации властей разных стран по подготовке к чрезвычайным ситуациям в соцсетях объединили в одну историю о надвигающейся катастрофе.
В МЧС Казахстана ранее заявили, что правительство не распространяло предупреждений о подобном сценарии.
«Правительство, в том числе МЧС, никаких подобных рассылок не направляло», — сказал министр Мурат Муханов.
При этом накануне действительно произошли перебои в работе популярных цифровых сервисов. 12 ноября пользователи в разных странах жаловались на проблемы с Outlook, Microsoft 365, Teams и Copilot. Microsoft сообщала о проблемах с доступом к почтовым ящикам Exchange Online и расследовала причины сбоя. Количество сообщений на Downdetector отражало жалобы пользователей, а не точное число пострадавших.
050013, Республика Казахстан г. Алматы, мкр. Керемет, дом 7, корпус 39, оф. 472